728x90
반응형
카페24에서 SSL 인증서 갱신 후 서버에 적용한 작업 내역을 정리한다.
1. 인증서 승인
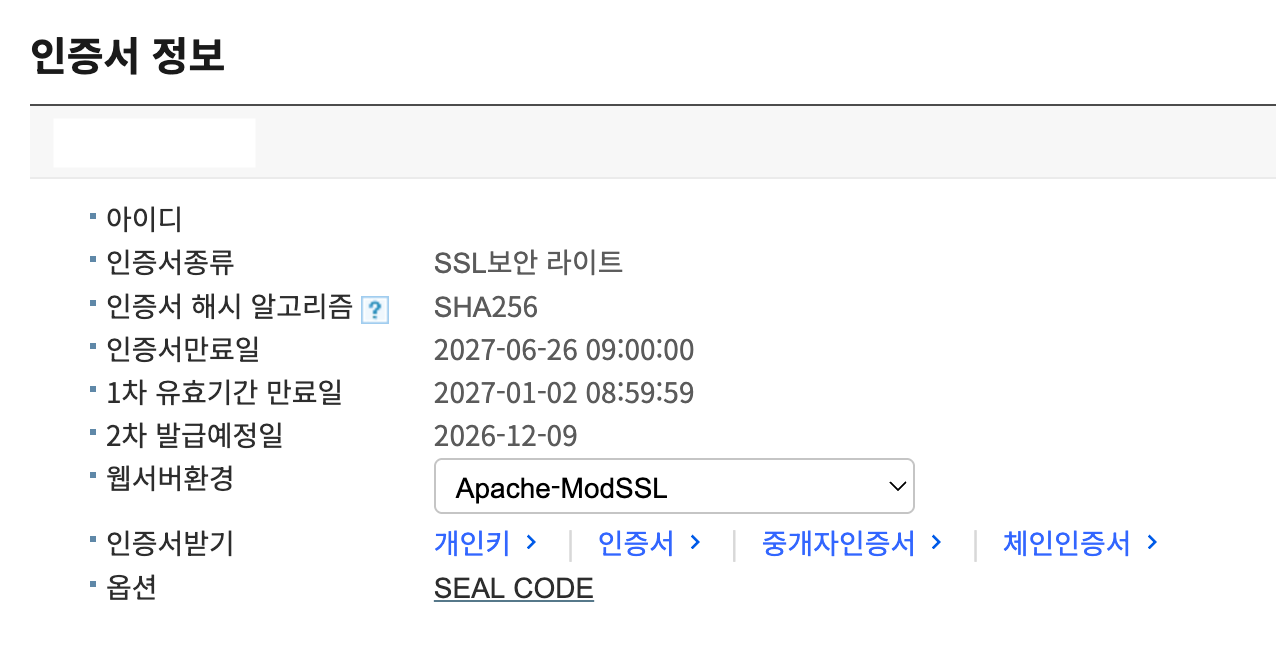
카페24에서 인증서 재발급 신청 후 승인 완료.
인증서가 발급되면 아래 파일들을 다운로드한다.
- ssl.crt
- chain_ssl.crt
- chain_all_ssl.crt
- ssl.key
2. 인증서 파일 이동
인증서 파일을 서버의 SSL 디렉터리로 이동한다.
mv ssl.crt /etc/ssl/cafe24/
mv chain_all_ssl.crt /etc/ssl/cafe24/
mv chain_ssl.crt /etc/ssl/cafe24/
mv ssl.key /etc/ssl/cafe24/

cd /etc/ssl/cafe24/
3. 인증서 체인 생성
브라우저가 신뢰할 수 있도록 인증서 체인을 생성한다.
cat /etc/ssl/cafe24/ssl.crt \
    /etc/ssl/cafe24/chain_ssl.crt \
    > /etc/ssl/cafe24/fullchain.crt
4. 비밀번호 제거된 개인키 생성
웹서버 재기동 시 비밀번호 입력이 필요 없도록 개인키를 생성한다.
openssl rsa \
    -in /etc/ssl/cafe24/ssl.key \
    -out /etc/ssl/cafe24/ssl_nopass.key
※ 개인키 비밀번호는 절대 외부에 공개하지 않는다.
5. 서비스 재기동
인증서 적용 후 서비스를 재기동한다.
./stop.sh
systemctl restart nginx
./start.sh
6. 인증서 적용 확인
OpenSSL을 이용해 적용된 인증서의 유효기간을 확인한다.
echo | openssl s_client \
-connect localhost:443 \
-servername example.com \
2>/dev/null | openssl x509 -noout -dates
확인 결과:
notBefore=Jun 17 00:00:00 2026 GMT
notAfter=Jan  1 23:59:59 2027 GMT
정상적으로 갱신된 인증서가 적용된 것을 확인하였다.
한 줄 정리
카페24 SSL 인증서 갱신 후 인증서 업로드 → 체인 생성 → 개인키 생성 → 웹서버 재기동 → 인증서 유효기간 확인 순으로 적용한다.
반응형
'운영체제 및 플랫폼 > Linux(리눅스), 우분투(Ubuntu)' 카테고리의 다른 글
| ssh-copy-id 원리와 사용법: SSH 키 인증으로 비밀번호 없이 서버 접속하기 (Claude Code 활용) (0) | 2026.09.16 |
|---|---|
| Linux 서버에 Spring Boot JAR 배포하기 — start.sh / stop.sh 스크립트 완전 정리 (0) | 2026.04.10 |
| Oracle 리눅스 계정 비밀번호 만료 정책 완벽 해제 가이드 (0) | 2025.11.24 |
| Nginx에서 HTTPS 설정할 때 꼭 알아야 할 포트 443의 의미 (0) | 2025.04.04 |
| listen 443 없이도 HTTPS 접속이 되는 이유, 구조적으로 살펴보기 (0) | 2025.04.03 |